

Коротко об услуге
Оценим защиту промышленной сети и систем управления с учётом ограничений производства. Сначала согласуем допустимые проверки, затем разберём доступ, настройки и риски для АСУ ТП и SCADA — систем диспетчерского управления и сбора данных.
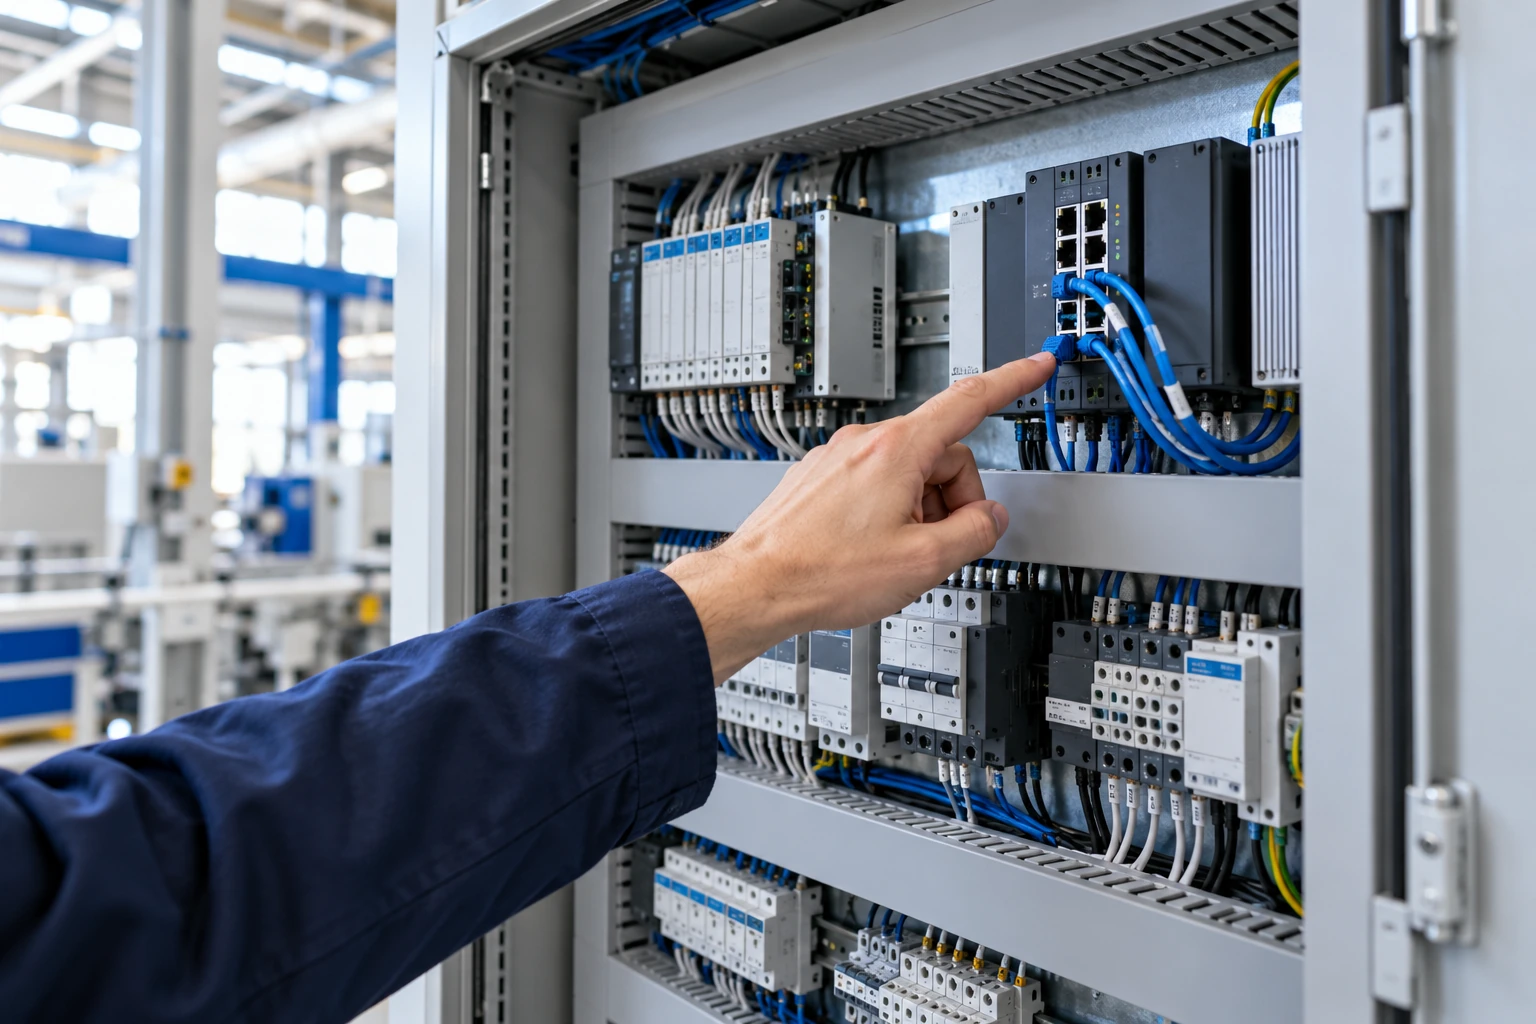
Состав работ
Что входит в услугу
Состав промышленного контура
Изучаем схемы, устройства, серверы, рабочие станции и связи с другими сетями.
Доступ и меры защиты
Анализируем сегментацию, учётные записи, конфигурации, журналы и действующие процедуры безопасности.
Согласованные испытания
Определяем допустимые методы и время проверок. Активные тесты рассматриваем отдельно с ответственными за производство.
Результат
Что вы получите
Описание области проверки
Понятные границы аудита, перечень систем и применённых методов.
Перечень рисков
Выявленные уязвимости и возможные последствия для согласованной части инфраструктуры.
План защитных мер
Рекомендации по доступу, настройкам и процессам с учётом эксплуатационных ограничений.
Порядок работы
Как проходит работа
Учесть производство
Согласуем границы, режим работы и допустимое воздействие проверок.
Собрать документацию
Изучаем схемы, конфигурации и порядок сопровождения систем.
Провести аудит
Проверяем согласованные меры защиты и анализируем результаты.
Согласовать улучшения
Обсуждаем отчёт и последовательность дальнейших изменений.
Состав, сроки и стоимость согласуем после уточнения задачи и исходных данных.
Следующий шаг
Обсудим вашу задачу
Оставьте заявку по этой услуге. Уточним исходные данные и предложим состав работ.
Подробности и технические условия услуги
Аудит безопасности АСУ ТП и систем SCADA — это комплексный процесс оценки и анализа системы управления технологическими процессами (АСУ ТП) и систем диспетчерского управления и сбора данных (SCADA) на предмет выявления уязвимостей и рисков, связанных с информационной безопасностью.
Цель аудита:
• Оценить уровень безопасности: определить, насколько хорошо защищена система от внешних и внутренних угроз.
• Выявить уязвимости: найти слабые места в системе, которые могут быть использованы злоумышленниками для несанкционированного доступа, изменения данных, нарушения работоспособности системы.
• Определить риски: оценить вероятность возникновения угроз и их потенциальные последствия.
• Разработать рекомендации: предложить меры по устранению выявленных уязвимостей и снижению рисков.
Основные этапы аудита безопасности АСУ ТП и систем SCADA:
1. Планирование:
* Определение целей и задач аудита.
* Определение scope аудита (какие системы и компоненты будут проверяться).
* Составление плана аудита.
* Согласование с заказчиком.
2. Сбор информации:
* Сбор документации по системе (технические спецификации, схемы, политики безопасности).
* Интервью с персоналом, отвечающим за безопасность системы.
* Анализ конфигурации системы.
* Сбор информации об используемом программном обеспечении и аппаратных средствах.
3. Анализ:
* Анализ рисков: оценка вероятности возникновения угроз и их потенциальных последствий.
* Анализ уязвимостей: поиск слабых мест в системе, которые могут быть использованы злоумышленниками.
* Анализ соответствия требованиям безопасности: проверка соответствия системы нормативным документам и стандартам.
4. Тестирование:
* Проведение пентестов (тестирование на проникновение): имитация атак злоумышленников для проверки защищенности системы.
* Проведение сканирования уязвимостей: поиск уязвимостей в программном обеспечении и аппаратных средствах.
* Проверка эффективности мер безопасности: оценка работоспособности установленных средств защиты.
5. Составление отчета:
* Описание выявленных уязвимостей и рисков.
* Рекомендации по устранению уязвимостей и снижению рисков.
* Оценка уровня безопасности системы.
* Описание использованных методик и инструментов.
6. Реализация рекомендаций:
* Устранение выявленных уязвимостей.
* Внедрение новых мер безопасности.
* Мониторинг безопасности системы.
Основные аспекты, которые проверяются при аудите безопасности АСУ ТП и систем SCADA:
• Физическая безопасность:
* Доступ к серверам, рабочим станциям, сетевому оборудованию.
* Обеспечение физической защиты от несанкционированного доступа.
• Сетевая безопасность:
* Конфигурация сетевого оборудования.
* Безопасность сетевого трафика.
* Сегментация сети.
* Защита от DDoS-атак.
• Системная безопасность:
* Конфигурация операционных систем.
* Конфигурация программного обеспечения АСУ ТП и SCADA.
* Управление учетными записями.
* Защита от вредоносных программ.
• Данные и приложения:
* Безопасность хранения данных.
* Безопасность доступа к данным.
* Защита от несанкционированного изменения данных.
* Безопасность приложений АСУ ТП и SCADA.
• Процессы и процедуры:
* Политики безопасности.
* Процедуры управления доступом.
* Процедуры реагирования на инциденты.
* Процедуры резервного копирования и восстановления данных.
• Обучение и осведомленность:
* Обучение сотрудников по вопросам информационной безопасности.
* Повышение осведомленности о рисках и угрозах.
Результаты аудита:
• Улучшение уровня безопасности: устранение уязвимостей и снижение рисков.
• Снижение вероятности инцидентов: предотвращение несанкционированного доступа, изменения данных, нарушения работоспособности системы.
• Повышение доверия: демонстрация клиентам и партнерам, что система защищена от угроз.
Важно помнить: • Аудит безопасности АСУ ТП и систем SCADA — это не разовое мероприятие, а непрерывный процесс.
• Необходимо регулярно проводить аудит, чтобы следить за изменениями в системе и выявлять новые угрозы.
• Результаты аудита должны быть использованы для улучшения безопасности системы.